Qualitätspolitik IT Unternehmen mit Informationssicherheit verbinden
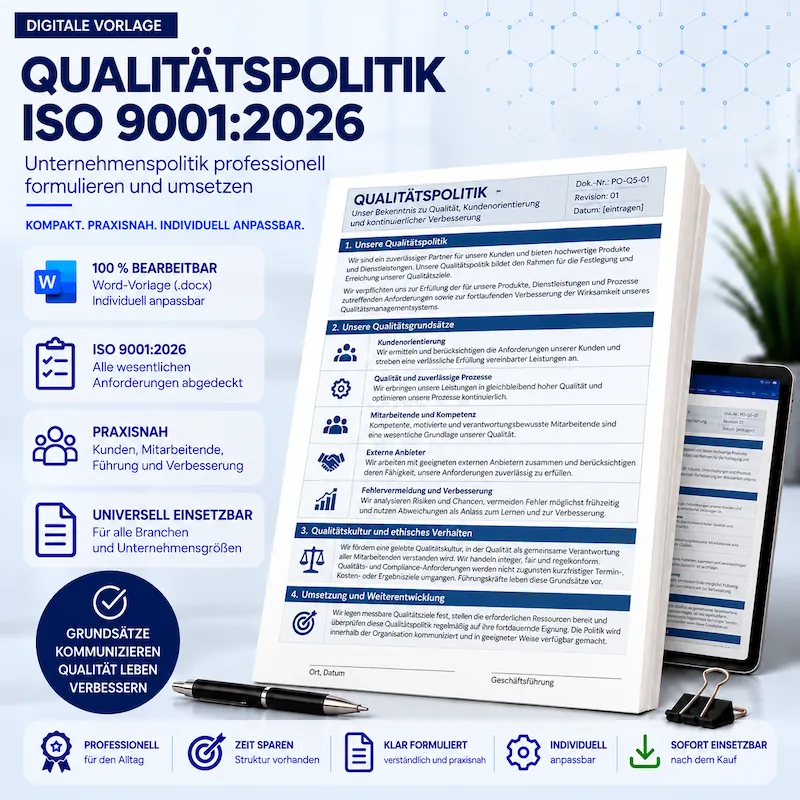
Mit der Qualitätspolitik IT Unternehmen Vorlage verbinden Sie Qualitätsmanagement und Informationssicherheit in einer gemeinsamen Unternehmenspolitik. Die bearbeitbare Word-Vorlage berücksichtigt IT-Services, Kundenanforderungen, Servicequalität und digitale Prozesse ebenso wie Informationssicherheitsrisiken, Vertraulichkeit, Integrität und Verfügbarkeit – ausgerichtet auf ISO 9001:2026 und ISO/IEC 27001:2022.
Branchenvorlage ISO 9001:2026 & ISO/IEC 27001:2022
Ihre Vorteile auf einen Blick
Qualität und Informationssicherheit gemeinsam ausrichten
Die Vorlage berücksichtigt typische Anforderungen von IT-Unternehmen – von Kundenanforderungen und Service-Level über digitale Prozesse und externe IT-Anbieter bis zu Informationssicherheitsrisiken, kritischen Dienstleistungen und der fortlaufenden Verbesserung.
Was enthält die Qualitätspolitik für IT-Unternehmen?
✓ IT-Services und Service-Level
✓ Vertraulichkeit, Integrität und Verfügbarkeit
✓ Informationssicherheitsrisiken und IT-Sicherheit
✓ Externe IT- und Cloud-Dienstleister
✓ Qualitäts- und Sicherheitskultur
✓ Führung und fortlaufende Verbesserung
Unternehmensdaten, IT-Leistungen und strategische Schwerpunkte können individuell angepasst werden. Die Vorlage eignet sich damit als Grundlage für eine integrierte Qualitäts- und Informationssicherheitspolitik sowie für IT-Unternehmen, die Informationssicherheit gezielt in ihre Qualitätspolitik einbeziehen möchten.
ISO 9001 und ISO 27001 sinnvoll miteinander verbinden
Die Vorlage verbindet Qualitätsmanagement mit zentralen Grundsätzen der Informationssicherheit, ohne pauschal einzelne Sicherheitsmaßnahmen vorzuschreiben. Dadurch bleibt sie flexibel für unterschiedliche IT-Geschäftsmodelle, Services, Technologien und risikobasierte Sicherheitsmaßnahmen einsetzbar.


Rezensionen
Es gibt noch keine Rezensionen.