QM ISMS Handbuch für IT-Dienstleister nach ISO 9001 und ISO 27001
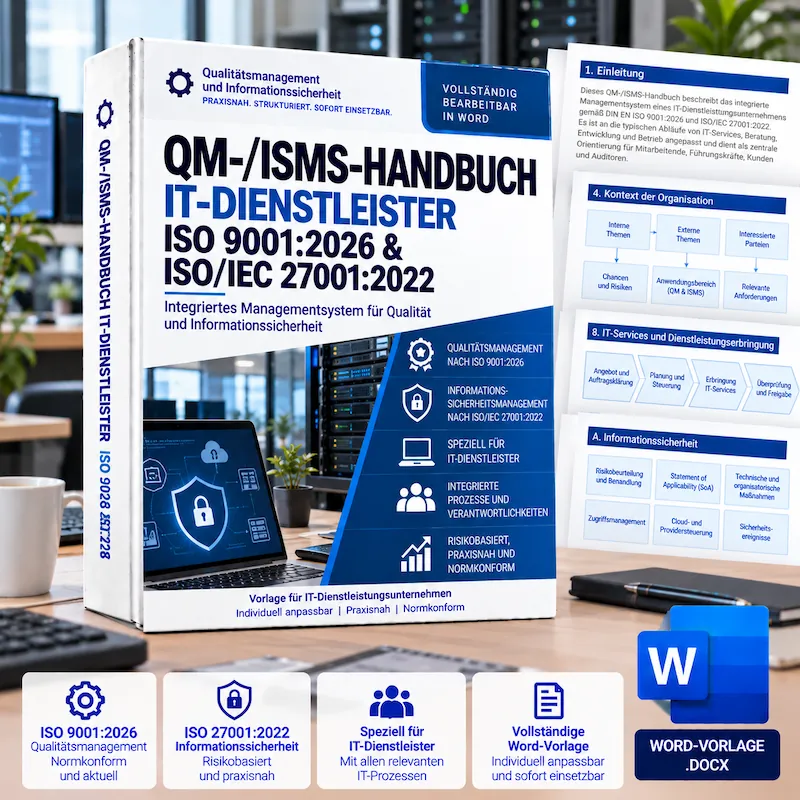
Mit dem QM-/ISMS-Handbuch IT-Dienstleister erhalten Sie eine professionell aufgebaute und vollständig bearbeitbare Grundlage für ein integriertes Qualitäts- und Informationssicherheitsmanagementsystem. Die Word-Vorlage verbindet die Anforderungen der ISO 9001:2026 mit der ISO/IEC 27001:2022 und überträgt beide Managementsysteme auf typische Prozesse eines IT-Dienstleistungsunternehmens.
Integriertes QM- & ISMS-Handbuch
Ihre Vorteile auf einen Blick
Qualitätsmanagement und Informationssicherheit gemeinsam steuern
Das Handbuch verbindet Qualitätsmanagement und Informationssicherheit zu einem integrierten Managementsystem. Neben Kundenanforderungen, Servicequalität und Prozesssteuerung werden Informationssicherheitsrisiken, Schutzbedarf, IT-Ressourcen, externe Provider, sichere Änderungen und der Umgang mit Sicherheitsereignissen systematisch berücksichtigt.
Was enthält das QM-/ISMS-Handbuch?
✓ Qualitäts- und Informationssicherheitspolitik
✓ Rollen, Verantwortlichkeiten und Managementverantwortung
✓ Qualitätsrisiken sowie Informationssicherheits-Risikobeurteilung
✓ Risikobehandlung und Statement of Applicability (SoA)
✓ Assets, Informationen und Zugriffsberechtigungen
✓ IT-Service-, Change- und Release-Prozesse
✓ Cloud-Dienste und externe IT-Provider
✓ Schwachstellen, Backups und Sicherheitsereignisse
✓ Audits, Managementbewertung und fortlaufende Verbesserung
Gemeinsam nutzbare Managementprozesse wie Dokumentenlenkung, Kompetenzmanagement, interne Audits, Managementbewertung und Maßnahmenverfolgung werden integriert betrachtet. Dadurch lassen sich Doppelstrukturen zwischen Qualitätsmanagement und Informationssicherheitsmanagement reduzieren.
Speziell auf IT-Dienstleistungsunternehmen ausgerichtet
Die Vorlage berücksichtigt typische Anforderungen digitaler Dienstleistungen – von Service-Leveln, Verfügbarkeit und Kundenanforderungen über Cloud- und Providerabhängigkeiten bis zu Zugriffsschutz, Datensicherung, Schwachstellenmanagement und Security Incidents. Die konkrete Auswahl und Ausgestaltung der Informationssicherheitsmaßnahmen erfolgt risikobasiert und wird über die Risikobehandlung und das Statement of Applicability nachvollziehbar festgelegt.


Rezensionen
Es gibt noch keine Rezensionen.