ISO 27001 Security Awareness – Aus- und Weiterbildung gezielt steuern
Die ISO 27001 Security Awareness umfasst nicht nur das grundlegende Sicherheitsbewusstsein der Mitarbeitenden. Personen mit besonderer Verantwortung für die Informationssicherheit benötigen darüber hinaus fachliche Kompetenzen, die zu ihren tatsächlichen Aufgaben und Sicherheitsrisiken passen. Diese Verfahrensanweisung unterstützt Unternehmen dabei, entsprechende Qualifizierungsanforderungen systematisch festzulegen, geeignete Maßnahmen auszuwählen und deren Umsetzung nachvollziehbar nachzuweisen.
Die Vorlage orientiert sich an ISO/IEC 27001:2022 Control A.6.3 und ergänzt die allgemeine Sensibilisierung um die rollenspezifische Aus- und Weiterbildung sicherheitsrelevanter Funktionen.
Ihre Vorteile auf einen Blick
- Gezielte Unterstützung bei der Umsetzung von ISO/IEC 27001 Control A.6.3
- Klare Trennung zwischen allgemeiner Awareness und fachlicher Qualifizierung
- Rollenspezifische Kompetenzanforderungen für sicherheitsrelevante Positionen
- Risikoorientierte Auswahl geeigneter Schulungs- und Weiterbildungsmaßnahmen
- Regelungen für neue Positionsinhaber und erforderliche Auffrischungen
- Berücksichtigung externer Fachkräfte und vorhandener Qualifikationen
- Nachvollziehbare Dokumentation von Kompetenz- und Schulungsnachweisen
- Praxisbeispiele für typische sicherheitsrelevante Funktionen
- Checkliste für neue Qualifizierungsanforderungen
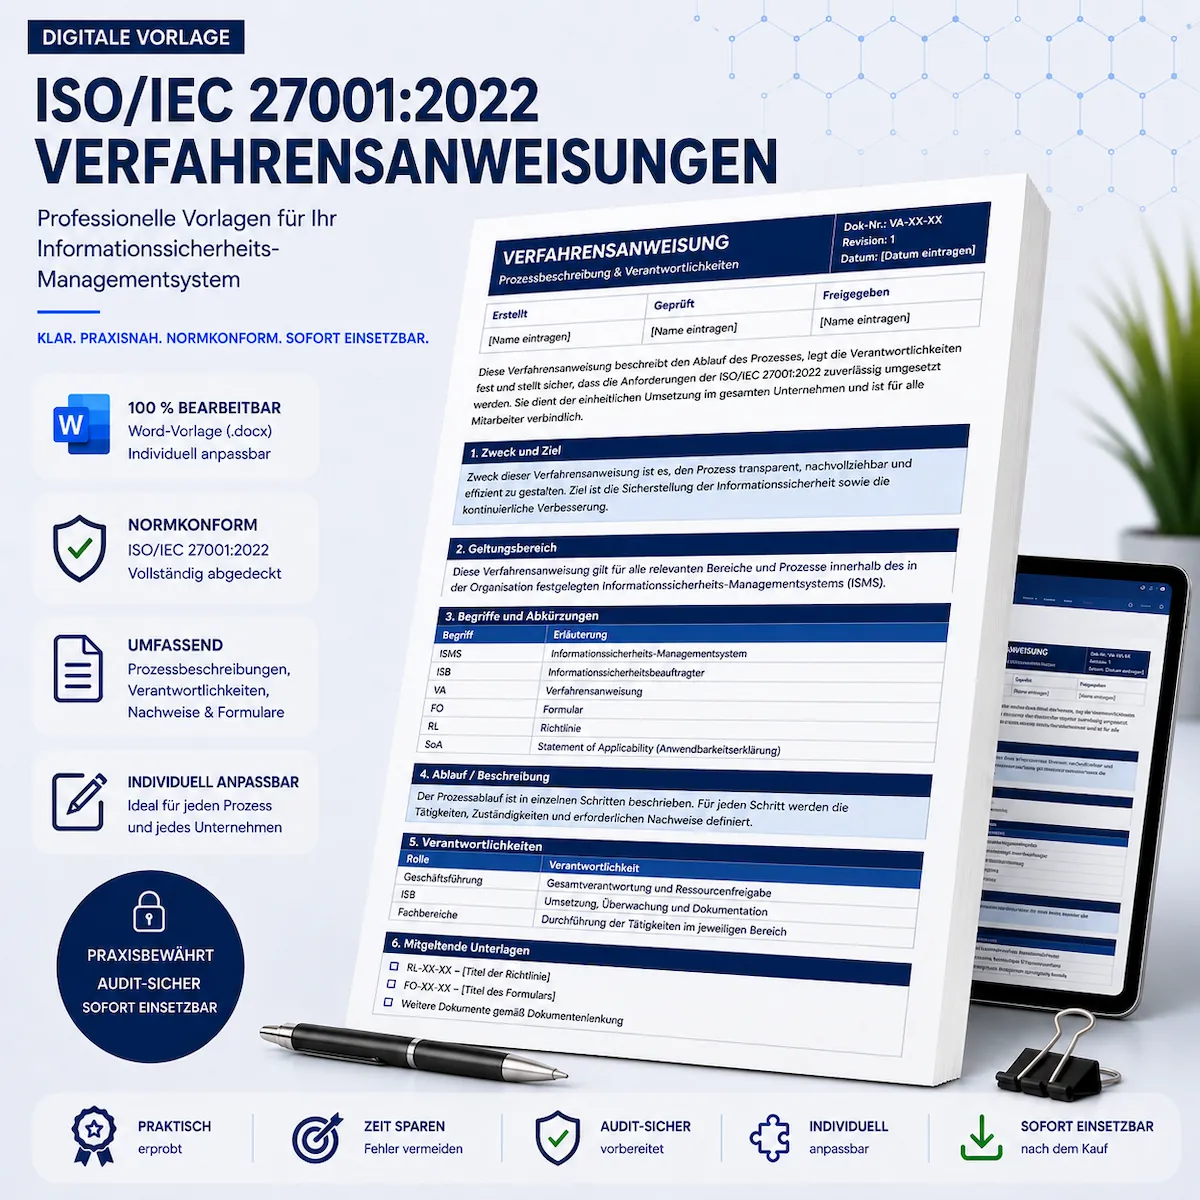
- Vollständig bearbeitbare Word-Vorlage
Was enthält die Verfahrensanweisung?
- Grundsätze der rollenspezifischen Aus- und Weiterbildung
- Abgrenzung von Awareness, Bildung und Training
- Identifikation von Positionen mit besonderer Sicherheitsverantwortung
- Definition geeigneter Kompetenzprofile
- Auswahl risikogerechter Qualifizierungsmaßnahmen
- Vorgehen bei neuen Positionsinhabern
- Regelungen zur Aktualisierung erforderlicher Kompetenzen
- Dokumentation und Nachweisführung
- Rollen und Verantwortlichkeiten einschließlich RACI-Matrix
- Umgang mit externen Fachkräften
- Berücksichtigung vorhandener externer Zertifizierungen
- Vorgehen bei neuen Technologien und veränderten Kompetenzanforderungen
- Umgang mit Verzögerungen und begründeten Ausnahmen
- Beispielmatrix unterschiedlicher Qualifizierungsformen
- Checkliste zur Einführung neuer Qualifizierungsanforderungen
- Regelungen zum Wissenstransfer bei Personalwechsel
Technische Daten
- Dokumentenart: Verfahrensanweisung
- Dokumenten-ID: VA-IA6-02
- Normbezug: ISO/IEC 27001:2022, Control A.6.3
- Format: Microsoft Word (.docx)
- Umfang: 9 Seiten
- Bearbeitbarkeit: vollständig anpassbar
Fazit
Mit dieser Verfahrensanweisung schaffen Sie eine strukturierte Grundlage für die ISO 27001 Security Awareness und die weiterführende Qualifizierung sicherheitsrelevanter Funktionen. Kompetenzanforderungen können positionsbezogen festgelegt, geeignete Aus- und Weiterbildungsmaßnahmen ausgewählt und die erforderlichen Nachweise für das ISMS nachvollziehbar geführt werden.


Rezensionen
Es gibt noch keine Rezensionen.