ISO 27001 Risikobeurteilung – Risiken im laufenden Betrieb bewerten
Informationssicherheitsrisiken verändern sich nicht nur im Rahmen planmäßiger Bewertungen. Neue Systeme, Sicherheitsvorfälle, Schwachstellen, Änderungen gesetzlicher Anforderungen oder Ereignisse bei kritischen Dienstleistern können eine erneute Bewertung erforderlich machen. Diese Verfahrensanweisung regelt die ISO 27001 Risikobeurteilung für solche anlassbezogenen Situationen im laufenden Betrieb.
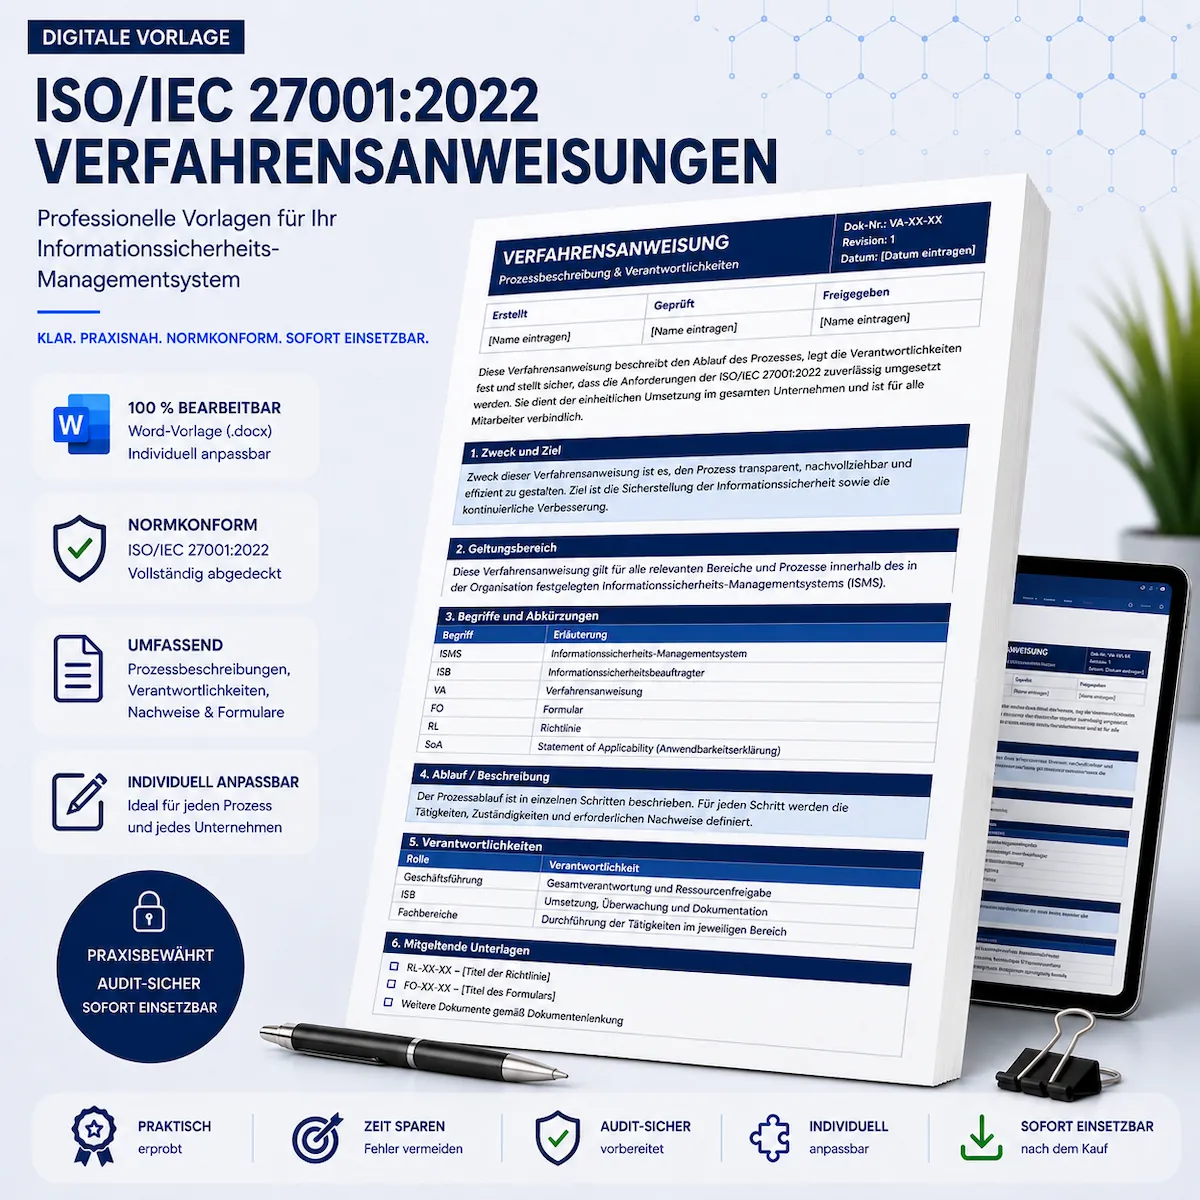
Die Vorlage beschreibt, wann eine operative Risikobeurteilung erforderlich ist, wie der betroffene Untersuchungsbereich abgegrenzt wird und wie die Bewertung nach der bereits festgelegten Risikomethodik durchgeführt wird. Die Ergebnisse werden nachvollziehbar in das zentrale Risikoregister übernommen und bei Bedarf an die Risikobehandlung weitergegeben.
Ihre Vorteile auf einen Blick
- Klare Auslöser für eine anlassbezogene Risikobeurteilung
- Einheitliche Bewertungsmethodik für Informationssicherheitsrisiken
- Gezielte Bewertung betroffener Systeme, Prozesse und Informationswerte
- Definierte Reaktions- und Bearbeitungsfristen
- Nachvollziehbare Dokumentation im zentralen Risikoregister
- Vier-Augen-Prinzip zur Plausibilisierung der Bewertung
- Klare Schnittstellen zu Änderungs-, Vorfall- und Risikomanagement
- Vollständig bearbeitbare Word-Vorlage
Was enthält die Verfahrensanweisung?
- Grundsätze der operativen Risikobeurteilung
- Auslöser für eine erneute Bewertung von Informationssicherheitsrisiken
- Abgrenzung des betroffenen Untersuchungsbereichs
- Bewertung von Eintrittswahrscheinlichkeit und Auswirkung
- Prozessschritte von der Erkennung bis zur Übergabe an die Risikobehandlung
- Fristen und Dringlichkeitsstufen
- Rollen, Verantwortlichkeiten und RACI-Übersicht
- Verknüpfung mit Änderungsmanagement und betrieblicher Steuerung
- Verknüpfung mit dem Informationssicherheitsvorfallmanagement
- Dokumentation und Kennzeichnung im Risikoregister
- Qualitätssicherung nach dem Vier-Augen-Prinzip
- Anforderungen an die Nachweisführung
- Praxisbeispiele für operative Risikobeurteilungen
Technische Daten
- Dokumentenart: Verfahrensanweisung
- Dokumenten-ID: VA-I8-02
- Normbezug: ISO/IEC 27001:2022, Abschnitt 8.2
- Format: Microsoft Word (.docx)
- Umfang: 10 Seiten
- Bearbeitbarkeit: vollständig anpassbar
Fazit
Mit dieser Verfahrensanweisung integrieren Sie die anlassbezogene ISO 27001 Risikobeurteilung systematisch in den laufenden Betrieb Ihres ISMS. Neue oder veränderte Risiken können zeitnah erkannt, nach einer einheitlichen Methodik bewertet, dokumentiert und bei Bedarf unmittelbar an die Risikobehandlung übergeben werden.


Rezensionen
Es gibt noch keine Rezensionen.